فهرست مطالب
تصور کنید بارها به آدرس کیفپول صرافی یا همکارتان تتر فرستادهاید و امروز هم به عادت همیشه، وارد «تاریخچه تراکنشها» میشوید، آخرین آدرس را کپی میکنید، اول و آخرش را چشمی چک میکنید و دکمه ارسال را میزنید؛ غافل از اینکه تمام پولتان را دو دستی به حساب یک هکر فرستادهاید! به این شگرد خاموش و بسیار خطرناک، مسمومیت آدرس (Address Poisoning) میگویند. در این روش هیچ هکی روی کیفپول شما رخ نداده و ۱۲ کلمه بازیابیتان کاملاً امن است؛ کلاهبردار صرفاً یک آدرس بدلی در تاریخچه تراکنشهای شما کاشته تا موقع کپیپیست به اشتباه بیفتید.
حمله مسمومیت آدرس چطور در ۳ پرده اجرا میشود؟
از آنجا که دفترکل بلاکچین شفاف و همگانی است، رباتهای مهاجمان شبانهروز تراکنشهای شبکههای پرکاربردی مثل ترون، اتریوم و بایننس اسمارت چین را رصد میکنند و به محض دیدن یک انتقال جدید، سه گام زیر را به صورت خودکار انجام میدهند:
- تولید آدرس دوقلو (Vanity Address): نرمافزار هکر در ثانیه میلیونها کلید تصادفی میسازد تا آدرسی پیدا کند که چند حرف اول و چند حرف آخرش موبهمو شبیه آدرس گیرنده واقعی شما باشد.
- کاشتن طعمه در تاریخچه شما: ربات از همان آدرس دوقلو یک تراکنش بسیار ریز یا صفر دلاری به سمت کیفپول شما میفرستد تا آدرس جعلی، درست بالای فهرست «تراکنشهای اخیر» کیفپولتان بنشیند.
- نشستن در کمین کپیپیست بعدی: مهاجم صبر میکند تا روز بعد یا هفته بعد که میخواهید دوباره برای همان دوست یا صرافی پول بفرستید، از سر عادت آدرس را از تاریخچه کپی کنید!
به گزارش مؤسسه تحلیلی TRM Labs، سرعت این رباتها حیرتانگیز است؛ در یکی از پروندههای بررسیشده، تنها ۱۸ ثانیه بعد از اینکه کاربر تتر واقعی خود را ارسال کرد، تراکنش طعمه از آدرسی مشابه روی شبکه ترون به کیفپولش نشست! (برای آشنایی با سایر روشهای مهندسی اجتماعی، مقاله رایجترین کلاهبرداریهای ارز دیجیتال را هم ببینید.)
سه تکنیک رایج برای نشاندن آدرس تقلبی در تاریخچه
- ارسال گردوغبار رمزارزی (Dust Transfer): ارسال کسری از سنت (مثلاً
0.00001 TRX) به کیفپول شما. روی شبکه ترون به لطف سهمیه پهنای باند روزانه، اجرای این ترفند برای مهاجم تقریباً مجانی تمام میشود. - انتقال با مبلغ صفر (Zero-Value Transfer): استاندارد بسیاری از توکنهای
ERC-20اجازه میدهد شخص ثالث تراکنشی با مبلغ0 USDTرا به شکلی روی شبکه ثبت کند که در تاریخچه کیفپول انگار خود شما به آن آدرس جعلی پول فرستادهاید! - توکنهای تقلبی هممبلغ: هکر توکنی جعلی با نام ساختگی
USDTمیسازد و دقیقاً به اندازه مبلغ آخرین واریزی واقعی شما (مثلاً ۱٬۵۰۰ واحد) تراکنش ساختگی ثبت میکند تا در نگاه اول کاملاً آشنا به نظر برسد.
چرا چک کردن ۴ حرف اول و آخر آدرس اصلاً کافی نیست؟
بیشتر کیفپولها و کاوشگرها به خاطر کمبود جا در صفحه موبایل، وسط آدرسهای طولانی را با سهنقطه خلاصه میکنند (مثلاً TQn9Y...7xK2P). ما کاربران هم کمکم عادت کردهایم فقط سر و ته آدرس را بخوانیم و خیالمان راحت شود؛ نقطهضعفی که هکرها دقیقاً روی آن سرمایهگذاری کردهاند!
در شبکه ترون همه آدرسها ۳۴ کاراکتری هستند و با حرف T شروع میشوند. طبق گزارش Tron Weekly و Cointelegraph، در دسامبر ۲۰۲۴ یک تریدر پس از ارسال تستی موفق، موقع زدن مبلغ اصلی آدرس مسموم را از تاریخچه کپی کرد و به خاطر شباهت حروف ابتدا و انتها، نزدیک به ۵۰ میلیون دلار تتر را در یک کلیک از دست داد!
در تصویر آموزشی زیر دو آدرس نمونه (ساختگی) را کنار هم گذاشتهایم: ۵ کاراکتر اول و ۵ کاراکتر آخر هر دو کاملاً یکسان و سبزرنگ هستند، اما کاراکترهای میانی زمین تا آسمان فرق دارند:
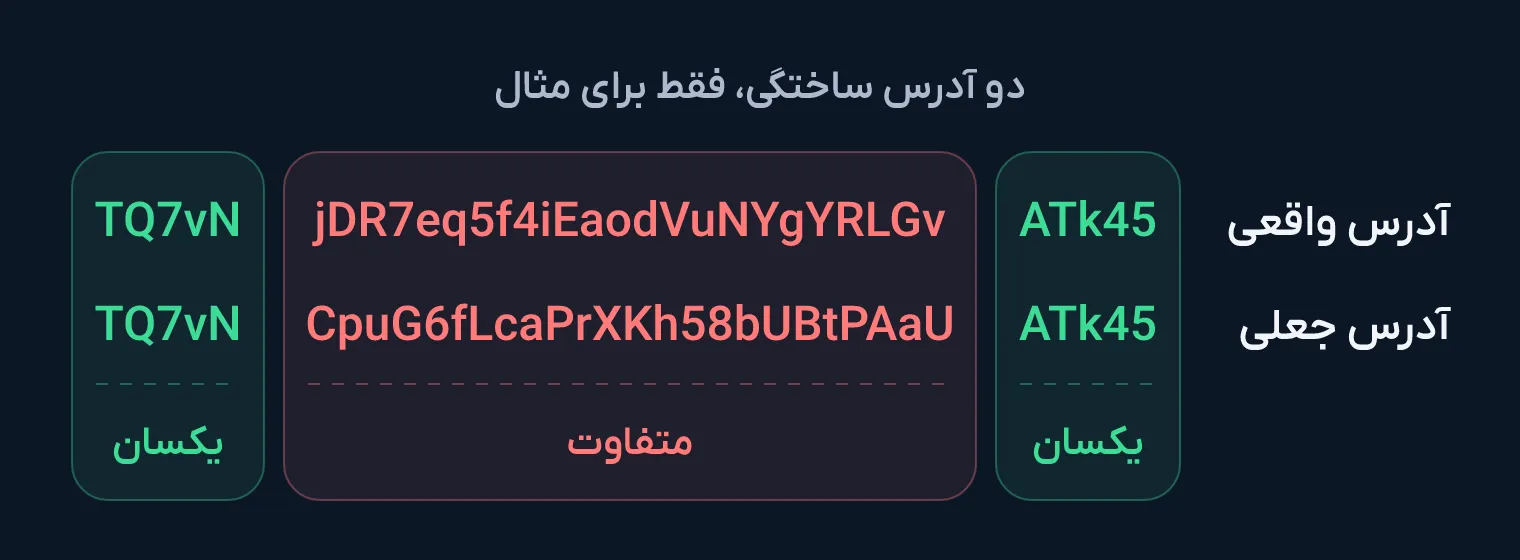 یکسان بودن چند کاراکتر اول و آخر هیچ تضمینی نیست؛ تفاوت آدرس اصلی و آدرس هکر در بخش میانی پنهان شده است.
حتی پژوهش دانشگاهی پذیرفتهشده در کنفرانس امنیتی USENIX Security 2025 (روی دو شبکه اتریوم و BNB Chain) نشان داد گروههایی از مهاجمان با سختافزارهای قوی گرافیکی توانستهاند آدرسهایی با ۲۰ کاراکتر مشابه تولید کنند! در طول دو سال بررسی این پژوهش، بیش از ۲۷۰ میلیون حمله مسمومیت آدرس ثبت شده که در ۶٬۶۳۳ مورد به سرقت واقعی بیش از ۸۳٫۸ میلیون دلار انجامیده است.
۴ عادت ساده برای ایمن ماندن صددرصدی از مسمومیت آدرس
برای خنثی کردن این کلاهبرداری نیازی به دانش فنی ندارید؛ کافی است چهار اصل زیر را در هر برداشت رعایت کنید:
- ۱ آدرس را هر بار از مبدأ اصلی بگیریدمستقیماً وارد بخش واریز صرافی مقصد شوید یا کد QR کیفپول گیرنده را اسکن کنید. به حافظه کلیپبورد قدیمی و فهرست تراکنشهای قبلی تکیه نکنید.
- ۲ کاراکترهای میانی را هم تطبیق دهیدقبل از لمس دکمه تأیید نهایی، علاوه بر ابتدا و انتهای آدرس، دستکم یک یا دو تکه از حروف وسط آدرس را هم با منبع اصلی کنترل کنید.
- ۳ مبلغ آزمایشی و اصلی را به یک آدرس ثابت بزنیدبرای مبالغ درشت، اول مبلغی جزئی بفرستید؛ اما حواستان باشد بعد از تأیید گیرنده، برای زدن مبلغ اصلی دوباره سراغ تاریخچه نروید و دقیقاً از همان منبع اول کپی کنید!
- ۴ دفترچه آدرسهای مطمئن بسازیداگر به آدرس ثابتی مرتب واریز دارید، آن را یکبار با وسواس کامل چک کنید و همراه با نام و شبکه در یادداشت امن شخصی خود نگه دارید.
همچنین اگر در تاریخچه کیفپول خود تراکنش ناشناس ۰٫۰۰۱ دلاری یا توکن عجیبی دیدید، کاملاً نادیدهاش بگیرید و اگر داخل بخش یادداشت تراکنش (Memo) لینک سایتی نوشته شده بود، هرگز رویش کلیک نکنید.
آیا کیفپولها میتوانند آدرس مسموم را تشخیص دهند؟
اپلیکیشنهای کیفپول پیش از ارسال، ساختار ریاضی و چکسام (Checksum) آدرس را بررسی میکنند تا جلوی تایپ ناقص یا اشتباه شبکه گرفته شود؛ اما از دید بلاکچین، آدرس دوقلوی هکر یک کیفپول کاملاً استاندارد و معتبر است!
| وضعیت آدرس واردشده توسط کاربر | واکنش بررسی خودکار کیفپول |
|---|---|
| حرف کموزیاد یا غلط تایپی در آدرس | خطا میدهد و اجازه ارسال نمیدهد |
| وارد کردن آدرس اتریوم (`0x...`) برای شبکه ترون | خطا میدهد و رد میکند |
| آدرس کاملاً معتبر و استاندارد متعلق به مهاجم | از نظر فنی سالم است — مسئولیت تطبیق با کاربر است |
همین نکته درباره شبکههای همخانواده اتریوم مثل ERC20، BEP20 و Arbitrum هم صادق است که همگی با 0x شروع میشوند (توضیح بیشتر در مقایسه شبکههای TRC20، ERC20 و BEP20).
در کیفپول ریوا پیش از هر برداشت چهار کنترل ایمنی خودکار انجام میشود (اعتبار ساختار آدرس در شبکه انتخابی، جلوگیری از ارسال اشتباهی به آدرس خودتان، کفایت موجودی ارز و کفایت کارمزد شبکه). همچنین آدرس کپیشده از صفحه دریافت پس از ۶۰ ثانیه از کلیپبورد پاک میشود تا عادت سالم «گرفتن آدرس تازه در هر تراکنش» حفظ شود. راهنمای تصویری برداشت امن را در آموزش ارسال رمزارز در ریوا ببینید.
سؤالات متداول
در تاریخچه کیفپولم یک واریزی بسیار ریز ناشناس دیدم؛ آیا کیفپولم هک شده است؟
خیر، اصلاً نگران نباشید! دیدن تراکنشهای خرد ناشناس (Dust) یا انتقالهای صفر دلاری به هیچوجه نشانه لو رفتن کلید خصوصی یا هک شدن کیفپول نیست. مثل پیامک تبلیغاتی است که به شماره تلفن شما میآید؛ تا زمانی که خودتان آدرس فرستنده آن را کپی نکنید و پولی برایش نفرستید، هیچ خطری دارایی شما را تهدید نمیکند.
چطور تراکنشهای مسموم را از کیفپول پاک کنیم؟
از آنجا که تاریخچه کیفپول مستقیماً دادههای ثبتشده روی بلاکچین را میخواند و بلاکچین تغییرناپذیر است، هیچ تراکنشی از روی زنجیره پاک نمیشود. بهترین و تنها واکنش درست، نادیده گرفتن کامل آنهاست.
جمعبندی
مسمومیت آدرس نه از ضعف رمزنگاری کیفپول، بلکه از عادت عجولانه «کپی کردن آدرس از تاریخچه و نگاه کردن به ۴ حرف اول و آخر» تغذیه میکند. با کنار گذاشتن کپی از تاریخچه، استفاده از اسکن QR و چک کردن بخش میانی آدرس، این تله پرخسارت برای همیشه بیاثر میشود.