فهرست مطالب
برخلاف تصور عمومی، در اغلب سرقتهای بازار کریپتو هیچ «هک پیچیده کدنویسی» در کار نیست! کلاهبرداران به جای شکستن رمزنگاری بلاکچین، به سراغ مهندسی اجتماعی میروند و یکی از سه هدف را دنبال میکنند: بیرون کشیدن عبارت بازیابی ۱۲ کلمهای از زبان شما، فریب دادنتان برای امضای یک مجوز برداشت مخرب، یا قانع کردنتان به واریز داوطلبانه پول با وعده سود رؤیایی. چون تراکنشهای بلاکچین برگشتناپذیرند، شناختن این شگردها پیش از مواجهه با آنها بهترین بیمه سرمایه شماست.
۱. پشتیبانی جعلی؛ شگرد کلاسیک شکار عبارت بازیابی
سناریو تقریباً همیشه یکسان است: کاربری در یک گروه تلگرامی یا زیر پست شبکه اجتماعی، سؤالی درباره گیر کردن تراکنش یا مشکل کیفپولش میپرسد. هنوز دو دقیقه نگذشته که چند اکانت با نام و لوگوی رسمی پروژه در پیام خصوصی (PV) ظاهر میشوند و با لحنی محترمانه میگویند: «حساب شما نیاز به همگامسازی (Sync) یا رفع تعلیق روی نود اصلی دارد؛ لطفاً عبارت بازیابی را در فرم زیر ثبت کنید تا مشکل برطرف شود!»
واقعیت این است که هر کسی آن ۱۲ یا ۲۴ کلمه را دریافت کند، در همان لحظه مالک تمام داراییهای کیفپول میشود و هیچ تیم فنی واقعیای برای رفع خطا به کلمات بازیابی نیاز ندارد. برای مثال، تیم پشتیبانی MetaMask رسماً تأکید کرده که هرگز ۱۲ کلمه را نمیخواهد، خط تلفن پشتیبانی ندارد و هیچوقت در تلگرام به کاربر پیام خصوصی نمیدهد. (اگر هنوز با اهمیت حیاتی این کلمات آشنا نیستید، حتماً مقاله عبارت بازیابی چیست؟ را بخوانید.)
| معیار تشخیص | اکانت کلاهبردار (پشتیبان قلابی) | پشتیبانی رسمی کیفپولها |
|---|---|---|
| شروع مکالمه | بلافاصله در پیام خصوصی (PV) سراغ شما میآید | هرگز پیشقدم نمیشود؛ فقط پاسخ تیکت ارسالی شما را میدهد |
| درخواست ۱۲ کلمه | به بهانه همگامسازی، آزادسازی دارایی یا احراز کیفپول میخواهد | تحت هیچ شرایطی عبارت بازیابی یا کلید خصوصی نمیخواهد |
| بستر ارتباطی | پیام شخصی تلگرام، واتساپ یا تماس تلفنی ناشناس | فقط درگاه تیکت یا چت داخل دامنه رسمی وبسایت |
همین قانون درباره ریوا هم برقرار است: کلیدهای ریوا فقط روی دستگاه شما ساخته میشوند و هیچ کارمند یا پشتیبانی از طرف ریوا هرگز ۱۲ کلمه شما را درخواست نخواهد کرد.
۲. فیشینگ کیفپول: سایتها و اپلیکیشنهای بدلی
زنجیره فیشینگ چهار حلقه ساده دارد: تبلیغ یا پیام فریبنده ← ورود به سایت یا نصب برنامه بدلی ← نمایش کادر ورود عبارت بازیابی ← تخلیه آنی موجودی. نقطه ترمز شما دقیقاً حلقه سوم است؛ به محض اینکه صفحهای از شما کلمات بازیابی خواست، بدون درنگ پنجره را ببندید!
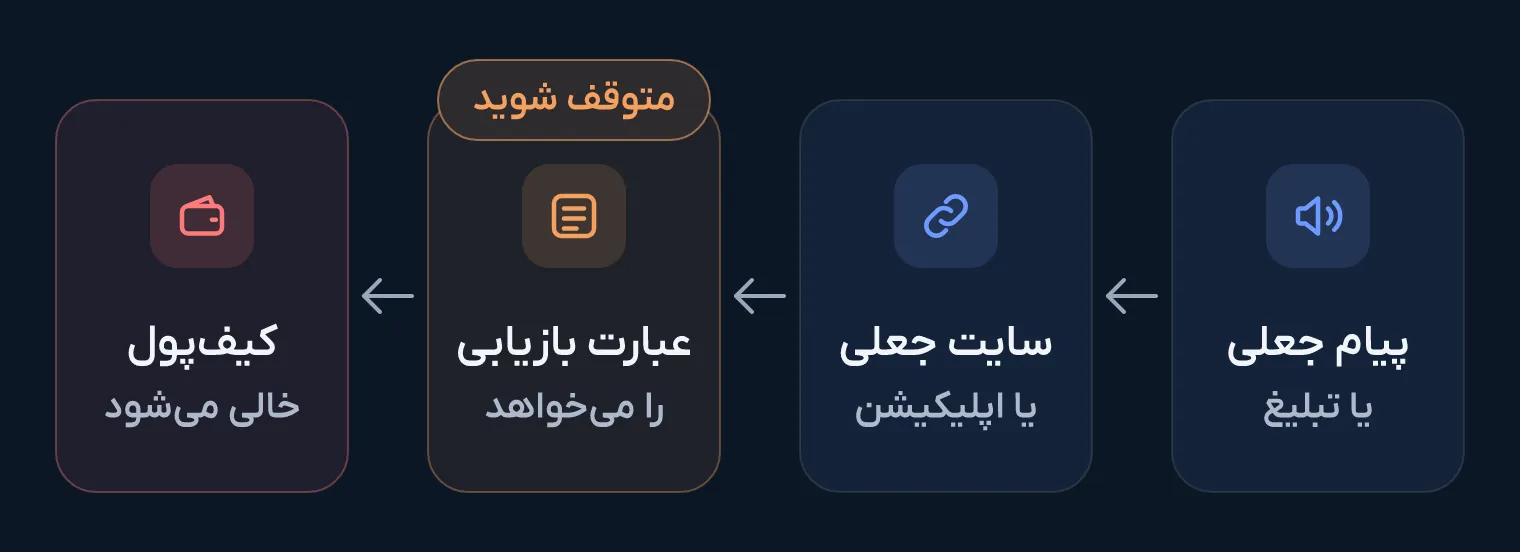 به محض دیدن فرم درخواست عبارت بازیابی متوقف شوید؛ بعد از وارد کردن کلمات دیگر راه برگشتی وجود ندارد.
دامنههای فیشینگ (سایتهای جعلی)
کلاهبرداران ظاهر سایت یک کیفپول، صرافی یا پلتفرم دیفای را موبهمو کپی میکنند و آن را روی دامنهای با یک حرف کموزیاد (مثلاً اضافه کردن خط تیره یا تغییر .sh به پسوند دیگر) بالا میآورند؛ سپس با خرید تبلیغ در نتایج جستوجو یا ارسال پیامک «مسدودی حساب»، کاربر را به آن صفحه میکشانند. یادتان باشد هیچ سایت غیرمتمرکزی برای اتصال به کیفپول (Connect Wallet) به تایپ کردن ۱۲ کلمه احتیاج ندارد! همیشه آدرسهای مهم مثل وباپ ریوا (wallet.riva.sh) را یکبار با دقت تایپ و در مرورگر خود بوکمارک (نشانکگذاری) کنید.
اپلیکیشنها و افزونههای تقلبی
برنامه یا افزونه بدلی یا مستقیماً ۱۲ کلمه تایپشده را به سرور هکر مخابره میکند، یا بدافزار کلیپبورد روی دستگاه مینشاند. نحوه تشخیص نسخههای تقلبی را گامبهگام در مقاله تشخیص کیفپول جعلی و دانلود امن توضیح دادهایم.
۳. وعده سود تضمینی، دوبرابرسازی و گروههای سرمایهگذاری تلگرام
- تله دوبرابر کردن رمزارز (Giveaway Scam): ویدیوهای جعلی (گاه ساختهشده با هوش مصنوعی به نام چهرههای سرشناس کریپتو) ادعا میکنند به مناسبت یک رویداد، هر مقداری بیتکوین یا تتر به آدرس نمایشدادهشده بفرستید دو برابرش برمیگردد! کمیسیون تجارت فدرال آمریکا (FTC) صراحتاً یادآوری میکند که هر وعده سود قطعی یا چندبرابر شدن سریع پول در رمزارز، صددرصد کلاهبرداری است.
- پلتفرمهای سرمایهگذاری ساختگی: فردی در شبکههای اجتماعی یا اپهای آشنایی سر صحبت را باز میکند و شما را با یک «سایت ترید یا استخراج پرسود» آشنا میسازد. اعداد سود روی داشبورد سایت واقعاً بالا میروند، اما همه چیز صرفاً ارقام نمایشی روی صفحه است! روز برداشت که برسد، سایت به بهانه «مالیات»، «کارمزد آزادسازی» یا «احراز حساب VIP» مدام مبالغ جدید طلب میکند و در نهایت ناپدید میشود.
- گروههای سیگنال و مدیریت سرمایه در پیامرسانها: به گزارش پلیس سنگاپور در سال ۲۰۲۶، یکی از شگردهای پرتکرار ساخت گروههای شلوغ تلگرامی پر از اکانتهای رباتی است که مدام اسکرینشات سودهای سنگین میگذارند تا کاربر واقعی را وسوسه کنند. عضویت خودکار در گروههای ناشناس را از بخش حریم خصوصی تلگرام ببندید.
۴. تتر تقلبی، ایردراپ فریبنده و امضای مجوز برداشت مخرب (Approval)
کلاهبرداریهای فنیتر بدون پرسیدن ۱۲ کلمه و صرفاً با سوءاستفاده از قوانین قراردادهای هوشمند انجام میشوند:
توکنهای جعلی همنام تتر (Fake USDT)
ساخت یک توکن جدید روی شبکههای بلاکچین با نام Tether USD و نماد USDT کار چند دقیقه است! کلاهبردار چنین توکن بیارزشی را میسازد و در معاملات خارج از پلتفرم به کیفپول قربانی میفرستد تا طرف مقابل به خیال دریافت تتر واقعی، کالا یا ریال را تحویل دهد. معیار تشخیص تتر واقعی نه نام است و نه لوگو، بلکه صرفاً آدرس قرارداد هوشمند رسمی (Contract Address) منتشرشده در وبسایت شرکت تتر و بررسی تراکنش در کاوشگر شبکه است (توضیحات تکمیلی در تتر چیست؟ راهنمای کامل USDT).
ایردراپهای تله و مجوز خرج نامحدود (Token Approval / Permit)
در شبکههای سازگار با اتریوم (مثل Ethereum، BNB Chain، Polygon، Arbitrum و Base)، وقتی میخواهید توکنی را در یک قرارداد هوشمند خرج کنید، باید مجوز برداشت (Approval) امضا کنید. سایتهای کلاهبرداری توکنی عجیب به کیفپولتان میفرستند یا تبلیغ «دریافت ایردراپ رایگان» نشان میدهند؛ به محض اینکه دکمه Claim را میزنید، در واقع مجوز برداشت نامحدود تتر یا اتریومهای کیفپولتان را به قرارداد هکر امضا کردهاید! حتی برخی امضاهای آفلاین و بدون کارمزد گس موسوم به Permit (EIP-2612) نیز دقیقاً همین اجازه برداشت را صادر میکنند.
هرگز کیفپول اصلی خود را به سایتهای ناشناس ایردراپ وصل نکنید و هر چند وقت یکبار مجوزهای باز قدیمی خود را از طریق ابزارهای معتبری مثل Revoke.cash یا بخش Token Approvals در Etherscan باطل کنید. (در بخش سواپ داخلی ریوا، مجوز توکنها بهجای نامحدود، بهطور خودکار دقیقاً به اندازه مبلغ همان یک معامله صادر میشود.)
مسمومیت آدرس (Address Poisoning)
در این روش هکر تراکنشی بسیار خرد با آدرسی شبیه مخاطبان قبلی شما ثبت میکند تا موقع کپی کردن از تاریخچه به تله بیفتید. شرح کامل آن را در مسمومیت آدرس چیست؟ بخوانید.
زنگ خطرها و اقدام فوری در صورت لو رفتن عبارت بازیابی
چکلیست قرمز؛ هر یک از اینها را دیدید فوراً صفحه را ببندید:
- هرگونه درخواست ۱۲ یا ۲۴ کلمه بازیابی یا کلید خصوصی.
- پیام خصوصی ناخواسته از طرف اکانتهای موسوم به «پشتیبانی فنی».
- وعده سود ثابت روزانه، ماهانه یا دوبرابر شدن واریزی.
- ایجاد حس ترس و عجله («تا ۳۰ دقیقه دیگر دارایی شما فریز میشود!»).
- شرط واریز پول جدید برای باز شدن امکان برداشت اصل پول!
- لینک دامنهای که حتی یک حرف با سایت اصلی تفاوت دارد.
- توکن یا پیام ایردراپ ناخواستهای که شما را به یک سایت بیرونی دعوت میکند.
اگر ناخواسته عبارت بازیابی را جایی وارد کردید، چه باید کرد؟
ثانیهها حیاتیاند! تغییر رمز برنامه یا پاک کردن اپلیکیشن هیچ فایدهای ندارد چون کلید اصلی دست مهاجم افتاده است:
- ۱ کیفپول فعلی را سوخته فرض کنیددیگر هیچ پولی به آدرسهای آن کیفپول نفرستید و کلماتش را هم دوباره جایی وارد نکنید.
- ۲ کیفپول تازه با ۱۲ کلمه کاملاً جدید بسازیدروی یک دستگاه مطمئن و از نسخه رسمی برنامه، کیفپول جدیدی ایجاد کنید و ۱۲ کلمه جدید را روی کاغذ بنویسید. (ساخت «حساب جدید» زیر همان کیفپول قبلی بیفایده است!)
- ۳ موجودیهای باقیمانده را فوراً انتقال دهیدتمام ارزهای سالم باقیمانده را سریعاً به آدرسهای کیفپول جدید بفرستید.
- ۴ آدرسهای قدیمی را بازنشسته کنیدبه هر فرد یا صرافیای که آدرس قبلی شما را داشته اطلاع دهید که از این پس فقط به آدرس جدید واریز کند.
رعایت چکلیست امنیت کیفپول در موبایل نیز جلوی تکرار این حوادث را میگیرد.
سؤالات متداول
اگر کلاهبرداری اتفاق افتاد و ارز از کیفپول خارج شد، راهی برای بازپسگیری هست؟
روی خود بلاکچین تراکنش تأییدشده قابل برگشت نیست و سازندگان کیفپول هم دسترسی فنی به دارایی ندارند. با این حال فوراً مستندات شامل آدرس هکر، هش تراکنش (TxID) و اسکرینشات مکالمات را جمعآوری و به پلیس فتا گزارش کنید تا در صورت ورود دارایی به صرافیهای متمرکز امکان ردیابی قضایی بررسی شود. مراقب «کلاهبرداران بازیابی سرمایه» هم باشید که در ازای پول پیش، وعده دروغین هک و برگرداندن ارز سرقتی را میدهند!
چطور در معاملات مطمئن شویم تتر واریزشده واقعی است؟
هرگز به اسکرینشات طرف مقابل یا حتی نمایش اولیه اسم توکن بسنده نکنید؛ شناسه تراکنش (TxID) را در کاوشگر رسمی شبکه باز کنید و مطمئن شوید آدرس قرارداد هوشمند توکن دقیقاً همان قرارداد رسمی شرکت تتر است و تراکنش تأیید نهایی خورده است.
جمعبندی
ابزار اصلی ۹۹ درصد کلاهبرداران رمزارز، «عجله، طمع یا ترس» است نه کدنویسی پیشرفته. کافی است ۱۲ کلمه بازیابی را خط قرمز مطلق خود بدانید، پیامهای خصوصی پشتیبانی و سودهای تضمینی را بیدرنگ مسدود کنید و پیش از امضای هر تراکنش، آدرس و نوع مجوز را با حوصله بخوانید.