فهرست مطالب
کیفپول جعلی (Fake Wallet) اپلیکیشن یا افزونهای است که لوگو، رنگبندی و حتی صفحههای داخلی یک کیفپول شناختهشده را موبهمو تقلید میکند، اما در پشتصحنه فقط برای یک کار کدنویسی شده است: دزدیدن داراییهای شما! طلاییترین قانون برای در امان ماندن از این تله بسیار ساده است: برنامه کیفپول را فقط از دامنه رسمی سازنده که خودتان حرفبهحرف در مرورگر تایپ کردهاید دانلود کنید و هرگز ۱۲ کلمه بازیابی را در فایلی که از تلگرام یا لینک تبلیغاتی گرفتهاید وارد نکنید.
اپلیکیشن کیفپول تقلبی چطور سرمایه کاربر را سرقت میکند؟
برخلاف ظاهر فریبندهاش، کیفپول جعلی از یکی از سه مکانیزم ساده زیر برای خالی کردن حساب قربانی استفاده میکند:
- مخابره مستقیم عبارت بازیابی: کاربر گزینه «بازیابی کیفپول قبلی» (Import) را میزند و ۱۲ یا ۲۴ کلمه خود را وارد میکند. برنامه به جای ذخیره محلی، همان لحظه کلمات را به تلگرام یا سرور مهاجم میفرستد و ربات مهاجم در عرض چند ثانیه کل شبکهها را تخلیه میکند.
- تولید عبارت بازیابی از پیش لو رفته: اگر کاربر گزینه «ساخت کیفپول جدید» را بزند، برنامه تقلبی به جای تولید تصادفی، ۱۲ کلمهای را نشان میدهد که از قبل در بانک داده هکر ثبت شده است! همه چیز عادی به نظر میرسد تا روزی که کاربر مبلغ قابلتوجهی به آن کیفپول واریز کند.
- جایگزینی خاموش آدرس مقصد (Clipper): نسخه دستکاریشده واقعاً تراکنش میسازد، اما در لحظه امضا یا کپی کردن، آدرس گیرنده را بیسروصدا با آدرس کیفپول کلاهبردار عوض میکند.
در هر سه سناریو، تراکنش با امضای دیجیتال معتبر روی بلاکچین ثبت میشود و هیچ نهادی قادر به برگرداندن آن نیست (دلیل فنی این موضوع را در مقاله کیفپول غیرامانی چیست؟ توضیح دادهایم).
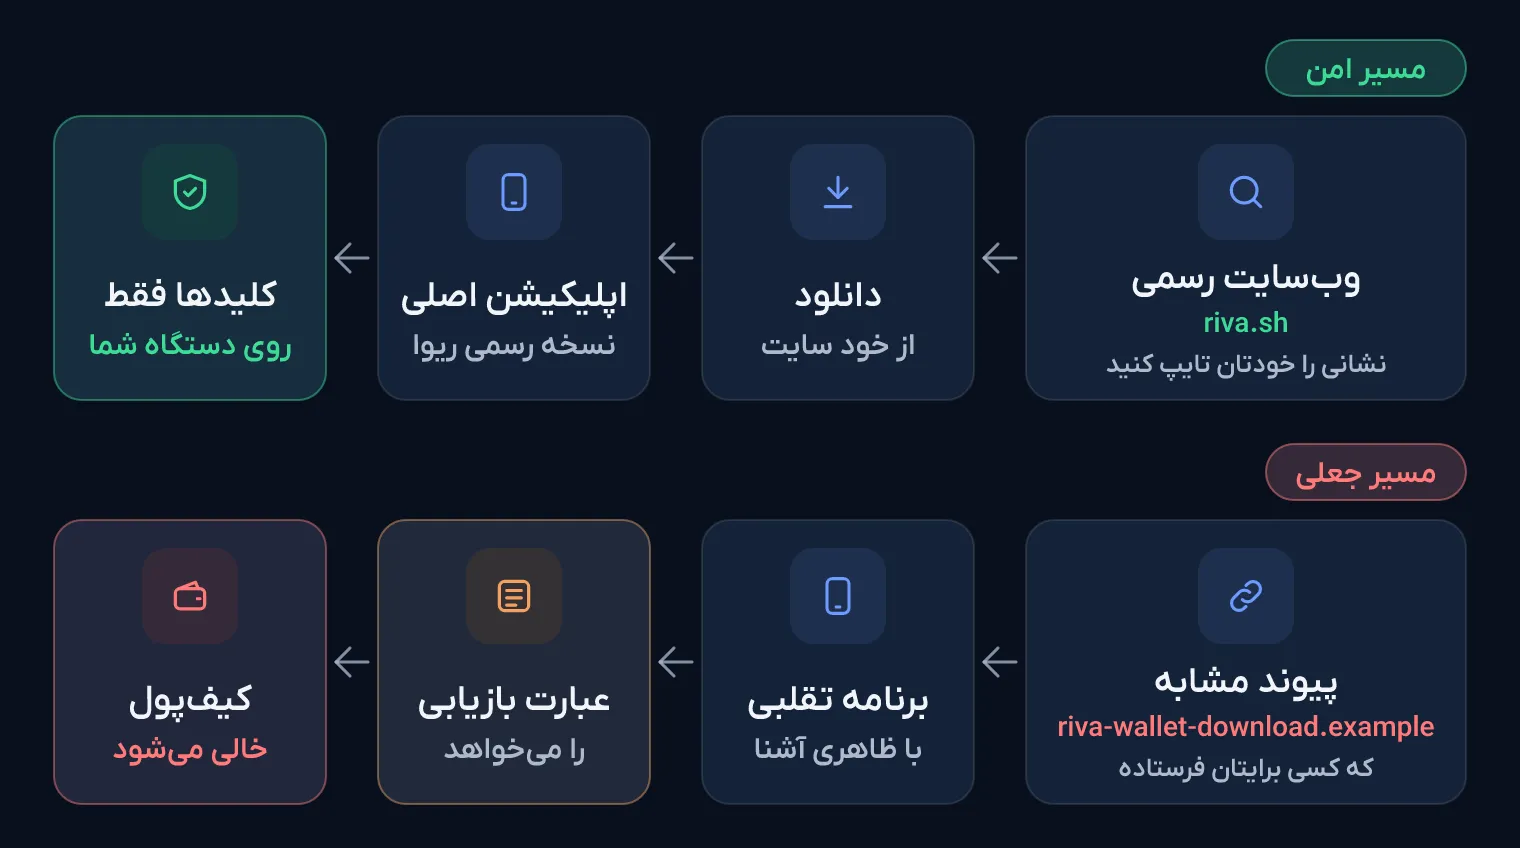 همه چیز به نقطه شروع بستگی دارد: دانلود مستقیم از دامنه رسمی سازنده یا کلیک روی لینک ناشناس.
برنامههای جعلی معمولاً کجا پنهان میشوند؟
کلاهبرداران فایلهای آلوده را دقیقاً سر راه جستوجوی روزمره کاربران قرار میدهند:
- تبلیغات بالای نتایج جستوجو (Sponsored Ads): کلاهبردار با خرید آگهی روی کلیدواژه «دانلود کیفپول …»، سایت فیشینگ خود را بالاتر از سایت اصلی نشان میدهد!
- فایلهای APK در کانالها و گروههای تلگرام: فایلهایی با عناوین وسوسهانگیز مثل «نسخه بدون تحریم»، «نسخه آپدیت فوری» یا «نسخه پرمیوم».
- دامنههای همقیافه (Typosquatting): آدرسهایی که یک حرف جابهجا دارند، خط تیره اضافه کردهاند یا پسوندشان فرق میکند.
- نسخههای کلون و دستکاریشده: مهاجم فایل APK رسمی یک کیفپول را باز میکند، چند خط کد سرقت کلید به آن تزریق میکند و دوباره بستهبندی مینماید تا ظاهر برنامه مو نزند!
- پیام خصوصی «پشتیبانی»: فردی که در پیام خصوصی ادعا میکند برای رفع باگ نمایش موجودی باید نسخه ویژه ارسالی او را نصب کنید (بیشتر بخوانید: رایجترین کلاهبرداریهای ارز دیجیتال).
چکلیست ۷ موردی برای تشخیص نسخه اصلی از جعلی
چون کپی کردن آیکون و ظاهر گرافیکی بسیار آسان است، به چشم خود اعتماد نکنید و این موارد را کنترل کنید:
- آدرس سایت را خودتان تایپ کنید: هرگز روی لینک داخل پیامک، دایرکت، ایمیل یا تبلیغ کلیک نکنید.
- حروف نوار آدرس مرورگر را دقیق بخوانید: به املای دقیق دامنه و پسوند آن دقت کنید.
- رفتار صفحه اول برنامه را بسنجید: کیفپول سالم به شما حق انتخاب بین «ساخت کیفپول جدید» و «بازیابی کیفپول» میدهد؛ برنامهای که در همان بدو ورود فقط کادر وارد کردن ۱۲ کلمه را جلوی چشمتان میگذارد و گزینه دیگری ندارد، صددرصد تله فیشینگ است!
- دسترسیهای درخواستی (Permissions) را چک کنید: یک کیفپول رمزارز نهایتاً برای اسکن QR به دوربین نیاز دارد؛ اگر برنامهای مجوز خواندن پیامکها (SMS)، مخاطبان، پوشش روی صفحه (Draw over apps) یا دسترسیپذیری (Accessibility) خواست، بیدرنگ حذفش کنید!
- مشخصات ناشر در استورها را ببینید: در فروشگاههای رسمی مثل Chrome Web Store یا استورهای موبایل، تعداد نصب بسیار پایین یا نظرات ساختگی و تکراری زنگ خطر جدی است.
- فایل نصبی فورواردشده را باز نکنید: حتی اگر دوست صمیمیتان فایل APK را در تلگرام برایتان فرستاد، نصب نکنید و خودتان به سایت رسمی مراجعه کنید.
- قبل از وارد کردن کیفپول اصلی محتاط باشید: تا صددرصد از اصالت منبع نصب مطمئن نشدهاید، ۱۲ کلمه کیفپول پرپولتان را وارد نکنید.
مقایسه سریع اپلیکیشن اصلی و نسخه جعلی
| معیار مقایسه | کیفپول اصلی و معتبر | اپلیکیشن یا سایت جعلی |
|---|---|---|
| مسیر دریافت | وبسایت رسمی که آدرسش را خودتان تایپ کردهاید | لینک تبلیغاتی، کانال تلگرام یا پیام خصوصی |
| نشانی دامنه | دقیقاً دامنه رسمی بدون پیشوند و پسوند اضافه | تغییر یک حرف، خط تیره اضافه یا پسوند متفرقه |
| صفحه شروع کار | حق انتخاب ساخت کیفپول جدید یا بازیابی قبلی | اصرار فوری بر دریافت ۱۲ یا ۲۴ کلمه بازیابی |
| محل ماندن کلیدها | رمزنگاریشده داخل تراشه امن گوشی خودتان | ارسال مخفیانه به سرور مهاجم در پسزمینه |
| مجوزهای سیستمعامل | حداقلی (مثل دوربین برای اسکن کد QR) | خواندن پیامک، Accessibility و کنترل صفحه |
| نحوه بهروزرسانی | از داخل خود اپلیکیشن رسمی یا دامنه اصلی | ارسال لینک و فایل نصبی جدید در پیامرسانها |
راهنمای دانلود و نصب امن کیفپول ریوا
تنها مرجع رسمی دریافت کیفپول ریوا وبسایت riva.sh است. ریوا در حال حاضر در سه نسخه رسمی اندروید، وباپلیکیشن (مخصوص آیفون و مرورگرها در نشانی wallet.riva.sh) و افزونه پنل کناری کروم عرضه میشود (آشنایی کامل در صفحه پلتفرمها و نسخههای ریوا).
- ۱ تایپ مستقیم نشانی رسمیمرورگر گوشی یا کامپیوتر را باز کنید و عبارت
riva.shرا خودتان در نوار آدرس بنویسید. - ۲ دریافت نسخه اندروید از بخش دانلوداگر کاربر اندروید هستید، فایل نصب رسمی (APK) را مستقیماً از دکمه دانلود داخل سایت
riva.shدریافت کنید. - ۳ نصب وباپ روی آیفوندر iOS نشانی
wallet.riva.shرا در مرورگر Safari باز کنید و با گزینه Share و سپس Add to Home Screen آیکون برنامه را به صفحه اصلی اضافه نمایید (جزئیات در آموزش نصب وباپ ریوا روی آیفون). - ۴ استفاده از بهروزرسانی داخلی در نسخههای بعددر نسخه اندروید، آپدیتهای بعدی مستقیماً از داخل خود برنامه با دانلودر امن داخلی دریافت میشوند و نیازی به گشتن دنبال فایل در کانالها نیست.
- ۵ ساخت کیفپول و یادداشت آفلاین ۱۲ کلمهمراحل ساخت کیفپول و پشتیبانگیری کاغذی را مطابق آموزش ساخت کیفپول در ریوا تکمیل کنید.
همچنین توصیه میکنیم برای تکمیل لایههای حفاظتی موبایلتان، مقاله ۷ اصل امنیت کیفپول در موبایل را هم مطالعه کنید.
اگر به اشتباه ۱۲ کلمه را در برنامه جعلی وارد کردیم چه کنیم؟
حتی اگر موجودیتان هنوز سر جایش است، فرض را بر این بگذارید که کلمات در اختیار هکر قرار گرفتهاند! پاک کردن برنامه تقلبی یا ریست فکتوری گوشی هیچ اثری ندارد، چون مهاجم کپی کلمات را برداشته است.
جزئیات بیشتر درباره مراقبت از کلمات جدید را در راهنمای محافظت از عبارت بازیابی بخوانید.
سؤالات متداول
آیا وجود یک برنامه در گوگلپلی یا اپاستور به معنای ۱۰۰ درصد امن بودن آن است؟
خیر؛ بارها پیش آمده که برنامههای فیشینگ برای چند ساعت یا چند روز از فیلترهای خودکار استورها عبور کردهاند. حتی هنگام دانلود از فروشگاههای رسمی هم همیشه از طریق لینک موجود در وبسایت رسمی خود پروژه وارد صفحه استور شوید و نام توسعهدهنده و تعداد دانلود را چک کنید.
دوستم فایل نصب کیفپول را در تلگرام برایم فوروارد کرده؛ نصب کنم؟
توصیه جدی ما این است که نصب نکنید! ممکن است خود دوستتان هم ناخواسته فایل دستکاریشده را از کانال نامعتبری گرفته باشد. تایپ کردن آدرس رسمی سایت و دانلود مستقیم فایل سالم کمتر از یک دقیقه زمان میبرد اما سرمایهتان را بیمه میکند.
جمعبندی
اپلیکیشنهای کیفپول جعلی روی شتابزدگی کاربر حساب باز میکنند. با تایپ دستی نشانی رسمی وبسایت (riva.sh)، رد کردن مجوزهای غیرمرتبط مثل دسترسی پیامک و خودداری مطلق از وارد کردن ۱۲ کلمه در لینکهای تبلیغاتی یا فایلهای تلگرامی، راه نفوذ برنامههای تقلبی را بهطور کامل خواهید بست.