فهرست مطالب
گوشی هوشمند راحتترین ابزار برای مدیریت روزمره رمزارزهاست، اما همین همراهبودن همیشگی و اتصال دائمی به اینترنت مسئولیت مهمی هم ایجاد میکند. امنیت یک کیفپول موبایلی روی دو ستون استوار است: محافظت از خود گوشی در برابر دسترسی فیزیکی یا بدافزارها، و نگهداری آفلاین عبارت بازیابی تا حتی اگر گوشی گم شد یا سوخت، راه برگشت به سرمایه باز بماند. در این مطلب ۷ اصل عملی و امتحانشده را مرور میکنیم که ریسک استفاده روزمره از کیفپول موبایل را به حداقل میرسانند.
چرا امنیت کیفپول موبایل باید چندلایه باشد؟
اپلیکیشنهای موبایلی در دسته کیفپولهای گرم (Hot Wallet) قرار میگیرند؛ یعنی روی دستگاهی اجرا میشوند که شبانهروز به اینترنت وصل است و پیامرسانها، لینکها و برنامههای گوناگون روی آن فعالاند (اگر میخواهید بدانید چه بخشی از سرمایه را باید در کیفپول موبایل نگه داشت، مقاله مقایسه کیفپول سرد و گرم را بخوانید).
از آنجا که در کیفپول غیرامانی هیچ بانک یا صرافیای پشت خط ننشسته تا تراکنش اشتباه را برگرداند، سپر دفاعی شما باید لایهبهلایه چیده شود:
- لایه بیرونی (قفل صفحه گوشی): مانع دسترسی افراد غریبه در صورت سرقت یا جا ماندن موبایل میشود.
- لایه میانی (قفل مستقل اپلیکیشن): جلوی کنجکاوی اطرافیان را زمانی که گوشی با صفحه باز دست کسی است میگیرد.
- لایه سختافزاری (تراشه امن دستگاه): جایی مثل
Secure Enclaveدر آیفون وAndroid Keystoreدر اندروید که کلید خصوصی را رمزنگاریشده درون خود نگه میدارد. - پشتیبان نهایی (عبارت بازیابی آفلاین): کاغذ ۱۲ کلمهای که بیرون از گوشی و دور از اینترنت نگهداری میشود.
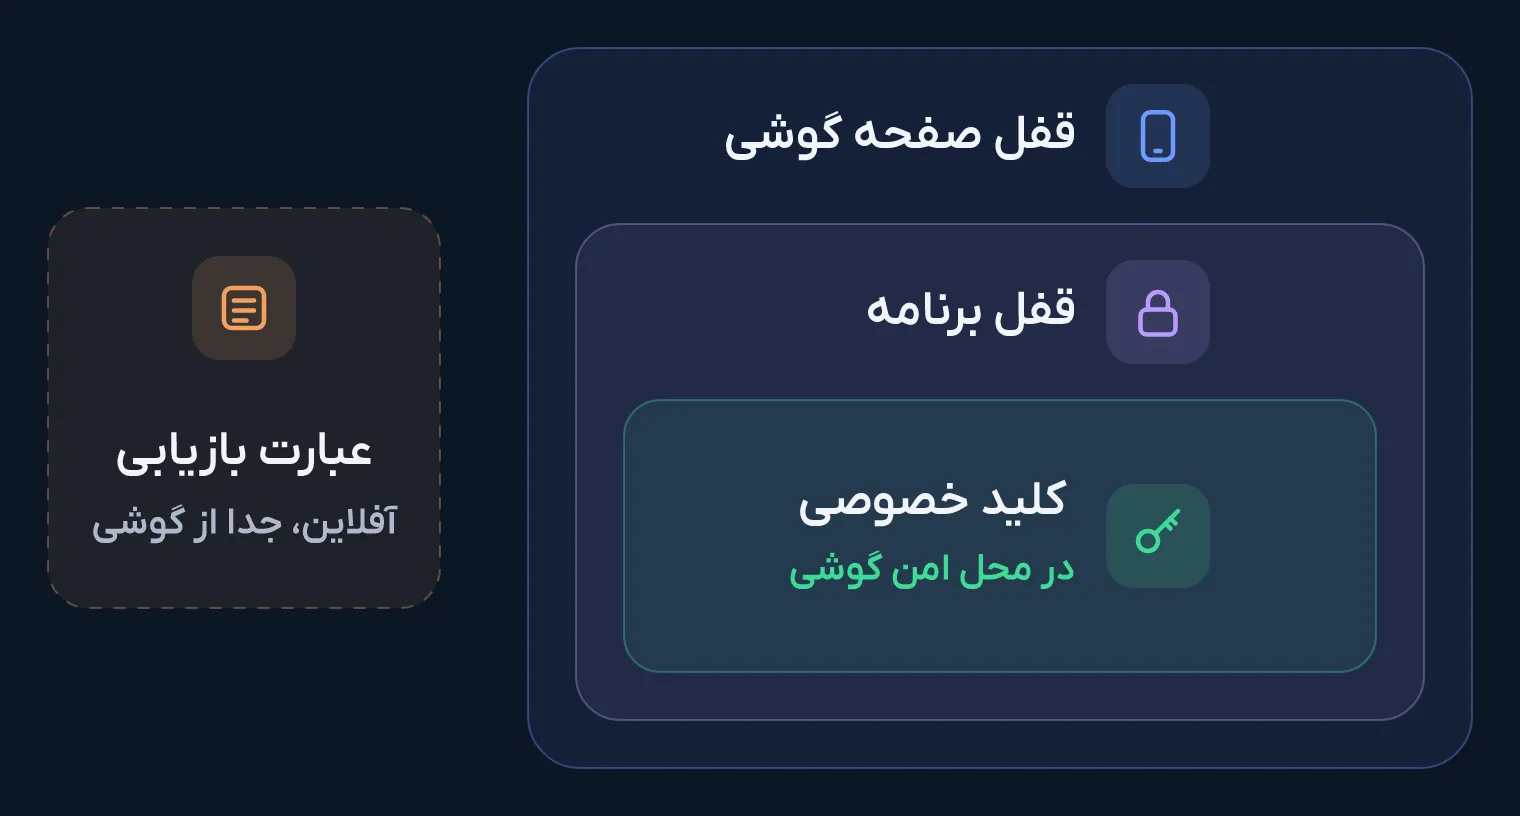 کلید خصوصی پشت قفل صفحه، قفل برنامه و تراشه امن گوشی میماند؛ عبارت بازیابی نیز کاملاً آفلاین و جدا از موبایل نگهداری میشود.
۷ عادت کلیدی برای بالابردن امنیت کیفپول در موبایل
۱. قفل صفحه قوی بگذارید و آپدیت سیستمعامل را عقب نیندازید
پینکد یا الگوی قفل صفحه اولین مانع فیزیکی میان سرمایه شما و سارق گوشی است. از کدهای قابل حدس مثل 123456، اعداد تکراری یا سال تولد پرهیز کنید. در کنار آن، آپدیتهای امنیتی iOS و اندروید را جدی بگیرید؛ بسیاری از این بهروزرسانیها حفرههایی را میبندند که بدافزارها برای نفوذ به حافظه گوشی از آنها بهره میبرند.
در نسخه اندروید ریوا نیز امنیت کلید مستقیماً به قفل سیستم گره خورده است: بدون قفل صفحه فعال اصلاً اجازه ساخت کیفپول داده نمیشود، و اگر بعدها قفل صفحه گوشی را غیرفعال کنید، کلید ذخیرهشده بهطور خودکار پاک میشود تا تنها کسی که عبارت بازیابی را دارد بتواند دوباره وارد شود.
۲. قفل اختصاصی خود اپلیکیشن کیفپول را روشن کنید
پیش میآید که گوشی را با قفل باز به دست دوست، همکار یا فروشندهای بدهید تا عکسی یا رسیدی را ببیند. اگر خود برنامه کیفپول قفل مجزا نداشته باشد، در همان چند ثانیه امکان دسترسی به دارایی وجود دارد.
در ریوا میتوانید قفل برنامه را با اثر انگشت، Face ID یا رمز فعال کنید تا هر بار باز شدن برنامه یا نمایش اطلاعات حساس، نیازمند تأیید هویت باشد. حتی در بخش تنظیمات دکمه «قفل کردن برنامه» تعبیه شده تا پیش از دادن گوشی به دیگران، در لحظه کیفپول را قفل کنید.
۳. برنامه را فقط و فقط از دامنه رسمی دانلود کنید
یکی از پرخسارتترین تلههای بازار کریپتو، اپلیکیشنهای جعلی با لوگو و نام مشابه کیفپولهای معتبر است. کاربر بیخبر ۱۲ کلمه بازیابی خود را در برنامه تقلبی تایپ میکند و موجودیاش در چند ثانیه تخلیه میشود. حتی فروشگاههای رسمی هم مصونیت صددرصدی ندارند؛ برای نمونه در سال ۲۰۱۹ بدافزاری با ظاهر موبهموی MetaMask توانسته بود وارد گوگلپلی شود.
بنابراین هیچوقت از لینک داخل پیامک، تبلیغ گوگل یا کانالهای تلگرامی اقدام به نصب نکنید. آدرس سایت رسمی کیفپول را خودتان دستی در مرورگر تایپ کنید (برای ریوا فقط نشانی riva.sh) و فایل نصب یا وباپ را مستقیماً از همانجا بگیرید. درباره شگردهای مشابه حتماً مطلب رایجترین کلاهبرداریهای ارز دیجیتال را مرور کنید.
۴. عبارت بازیابی را صددرصد آفلاین و روی کاغذ نگه دارید
عبارت بازیابی ۱۲ یا ۲۴ کلمهای، سند مالکیت مطلق کیفپول است؛ هر کس به آن برسد، نیازی به گوشی، رمز یا اثر انگشت شما ندارد و از آن سر دنیا میتواند دارایی را جابهجا کند.
کلمات را فقط با خودکار روی کاغذ بنویسید و در جای امن بگذارید. عکس گرفتن از صفحه، کپی کردن کلمات در نوت گوشی، فرستادن به Saved Messages تلگرام یا آپلود در Google Drive و iCloud، همگی ریسک سرقت را چند برابر میکنند؛ چون با هک شدن ایمیل یا نشست فعال تلگرام، کل سرمایهتان از دست میرود. راهنمای کامل این موضوع را در مقاله عبارت بازیابی چیست و چطور از آن محافظت کنیم؟ بخوانید.
۵. مراقب تلههای کلیپبورد و اسکرینشات باشید
وقتی متنی را روی گوشی کپی میکنید، در حافظه موقت یا کلیپبورد (Clipboard) ذخیره میشود تا برنامههای دیگر بتوانند آن را بخوانند. بدافزارهای موسوم به کلیپر (Clipper) دقیقاً همین نقطه را هدف میگیرند: به محض اینکه آدرس کیفپولی را کپی میکنید، بدافزار در کسری از ثانیه آدرس کیفپول هکر را جایگزین آن میکند! به همین خاطر هرگز عبارت بازیابی را کپی نکنید و هنگام انتقال ارز، آدرس پیستشده را چک کنید. ریوا برای کاهش این ریسک، آدرسی را که از صفحه دریافت کپی میکنید پس از ۶۰ ثانیه بهطور خودکار از کلیپبورد پاک میکند.
اسکرینشات گرفتن از اطلاعات حساس نیز به همان اندازه پرخطر است، چراکه گالری گوشی معمولاً به فضای ابری همگام (Sync) میشود و دهها اپلیکیشن دیگر هم مجوز خواندن تصاویر گالری را دارند. ریوا در اندروید اجازه ثبت اسکرینشات از صفحه عبارت بازیابی را مسدود میکند و در iOS (که سیستمعامل جلوی اسکرینشات را نمیگیرد) بلافاصله هشدار امنیتی نمایش میدهد.
۶. پیش از زدن دکمه ارسال، تمام کاراکترهای آدرس را تطبیق دهید
تراکنش بلاکچین دکمه لغو یا استرداد ندارد. کلاهبرداران در روشی به نام «مسمومیت آدرس» با تولید آدرسهایی که چند حرف اول و آخرشان دقیقاً شبیه آدرسهای پرتکرار شماست، تلاش میکنند شما را به اشتباه بیندازند (جزئیات کامل را در مسمومیت آدرس چیست؟ ببینید).
هرچند ریوا پیش از ارسال، فرمت آدرس، یکی نبودن مبدأ و مقصد، کفایت موجودی و کارمزد شبکه را کنترل میکند، اما آدرس هکر هم از نظر ریاضی یک آدرس استاندارد است؛ بنابراین کنترل چشمی با خود شماست:
- ۱ دریافت مستقیم آدرسآدرس را مستقیماً از گیرنده یا با اسکن کد QR بگیرید تا اصلاً گذرتان به تاریخچه تراکنشها و کلیپبورد نیفتد.
- ۲ بررسی بخش میانی آدرسبه دیدن ۴ حرف اول و آخر بسنده نکنید؛ چند بخش از کاراکترهای وسط آدرس را هم با منبع اصلی تطبیق دهید.
- ۳ تطبیق شبکه انتقالمطمئن شوید شبکه انتخابی شما (مثلاً TRC20 یا Arbitrum) دقیقاً همان شبکهای است که گیرنده اعلام کرده است.
- ۴ تراکنش آزمایشی برای مبالغ سنگینوقتی مبلغ بالاست و آدرس جدید است، اول چند دلار تستی بفرستید و پس از تأیید گیرنده، مبلغ اصلی را انتقال دهید.
۷. روی گوشی روت یا جیلبریکشده کیفپول نصب نکنید
در سیستمعاملهای موبایل، هر اپلیکیشن در یک قرنطینه امن به نام Sandbox اجرا میشود تا نتواند به دادههای خصوصی برنامههای دیگر سرک بکشد. روت کردن (Root) در اندروید یا جیلبریک (Jailbreak) در آیفون دقیقاً همین دیوارهای حفاظتی را فرو میریزد و دست بدافزارها را برای دسترسی سطح بالا به سیستم باز میگذارد.
به همین ترتیب، نصب نسخههای مودشده، برنامههای کرکشده و فایلهای APK دستبهدستشده در تلگرام بزرگترین دروازه ورود جاسوسافزارها به موبایل است. همیشه کیفپول رمزارزی خود را روی گوشی استاندارد، دستنخورده و عاری از برنامههای متفرقه نگه دارید.
معماری امنیتی کیفپول ریوا روی موبایل
ریوا از پایه بهصورت غیرامانی طراحی شده است: کلیدهای خصوصی روی دستگاه خودتان ساخته میشوند، در اندروید به کمک Android Keystore و در وباپ آیفون با کلید عبور (Passkey) قفل میگردند و در هیچ مرحلهای به سرورهای بیرونی مخابره نمیشوند. برای اطلاعات بیشتر میتوانید صفحه امنیت و مالکیت کلید در ریوا را ببینید یا از بخش دانلود رسمی ریوا نسخه مناسب دستگاهتان را دریافت کنید.
سؤالات متداول
آیا نگهداری رمزارز روی کیفپول موبایل امن است؟
برای مبالغ روزمره، ترید و جابهجاییهای مستمر، کیفپول موبایل در صورت رعایت همین ۷ نکته بسیار امن و کارآمد است. با این حال چون گوشی به اینترنت متصل است، برای پساندازهای کلان و چندساله بهتر است از کیفپول سختافزاری در کنار کیفپول موبایل بهره ببرید.
اگر گوشی من دزدیده یا گم شود، داراییهایم چه میشود؟
تا زمانی که قفل صفحه گوشی و قفل برنامه فعال باشند، سارق امکان باز کردن کیفپول را ندارد. کافی است روی یک گوشی جدید برنامه را نصب کنید و با وارد کردن ۱۲ کلمه بازیابی، به تمام داراییهایتان دسترسی پیدا کنید. اگر کوچکترین شکی دارید که سارق به پینکد گوشی هم دسترسی داشته، بلافاصله پس از بازیابی، دارایی را به یک کیفپول کاملاً جدید (با ۱۲ کلمه تازه) انتقال دهید.
آیا پشتیبانی کیفپول در شرایط خاص عبارت بازیابی را میپرسد؟
هرگز! تحت هیچ شرایطی هیچ پشتیبان واقعیای ۱۲ کلمه شما را نمیخواهد. هر پیام، ایمیل یا سایتی که چنین درخواستی مطرح کند فیشینگ است. تنها جایی که مجاز به تایپ عبارت بازیابی هستید، صفحه رسمی «بازیابی کیفپول» داخل خود اپلیکیشن اصلی است.
جمعبندی
امنیت در دنیای غیرمتمرکز پیچیده نیست، بلکه حاصل چند عادت منظم است: قفل قوی روی گوشی و کیفپول، دانلود مستقیم از دامنه رسمی، نوشتن ۱۲ کلمه روی کاغذ به جای اسکرینشات، کنترل کامل آدرس پیش از ارسال و پرهیز از نصب برنامههای کرکشده. با رعایت همین اصول ساده، کلید داراییهایتان با خیال راحت در جیب خودتان میماند.